// Solutions / Cybersécurité

La protection que vos clients méritent

En tant qu'acteur du numérique, les données de vos utilisateurs et clients sont exposées à de multiples menaces.

Travaillez avec notre équipe d'experts pour identifier ces risques, y compris ceux qui se développent dans vos angles morts, et les solutions appropriées dont votre entreprise à besoin.

Rencontrez un expert cyber
SOC actif 24/7 — réponse en 3 h ouvrées

30 minutes efficaces, préparées sur la base de votre diagnostic. Sans engagement.

AWS Advanced Partner
ISO 27001
name text name text
Votre domaine est-il exposé 30 SECONDES

Vérifiez gratuitement que la configuration de votre domaine est sécurisée.

// NOS INTERVENTIONS

Trois façons de vous protéger.

PONCTUEL

Audit & Pentest

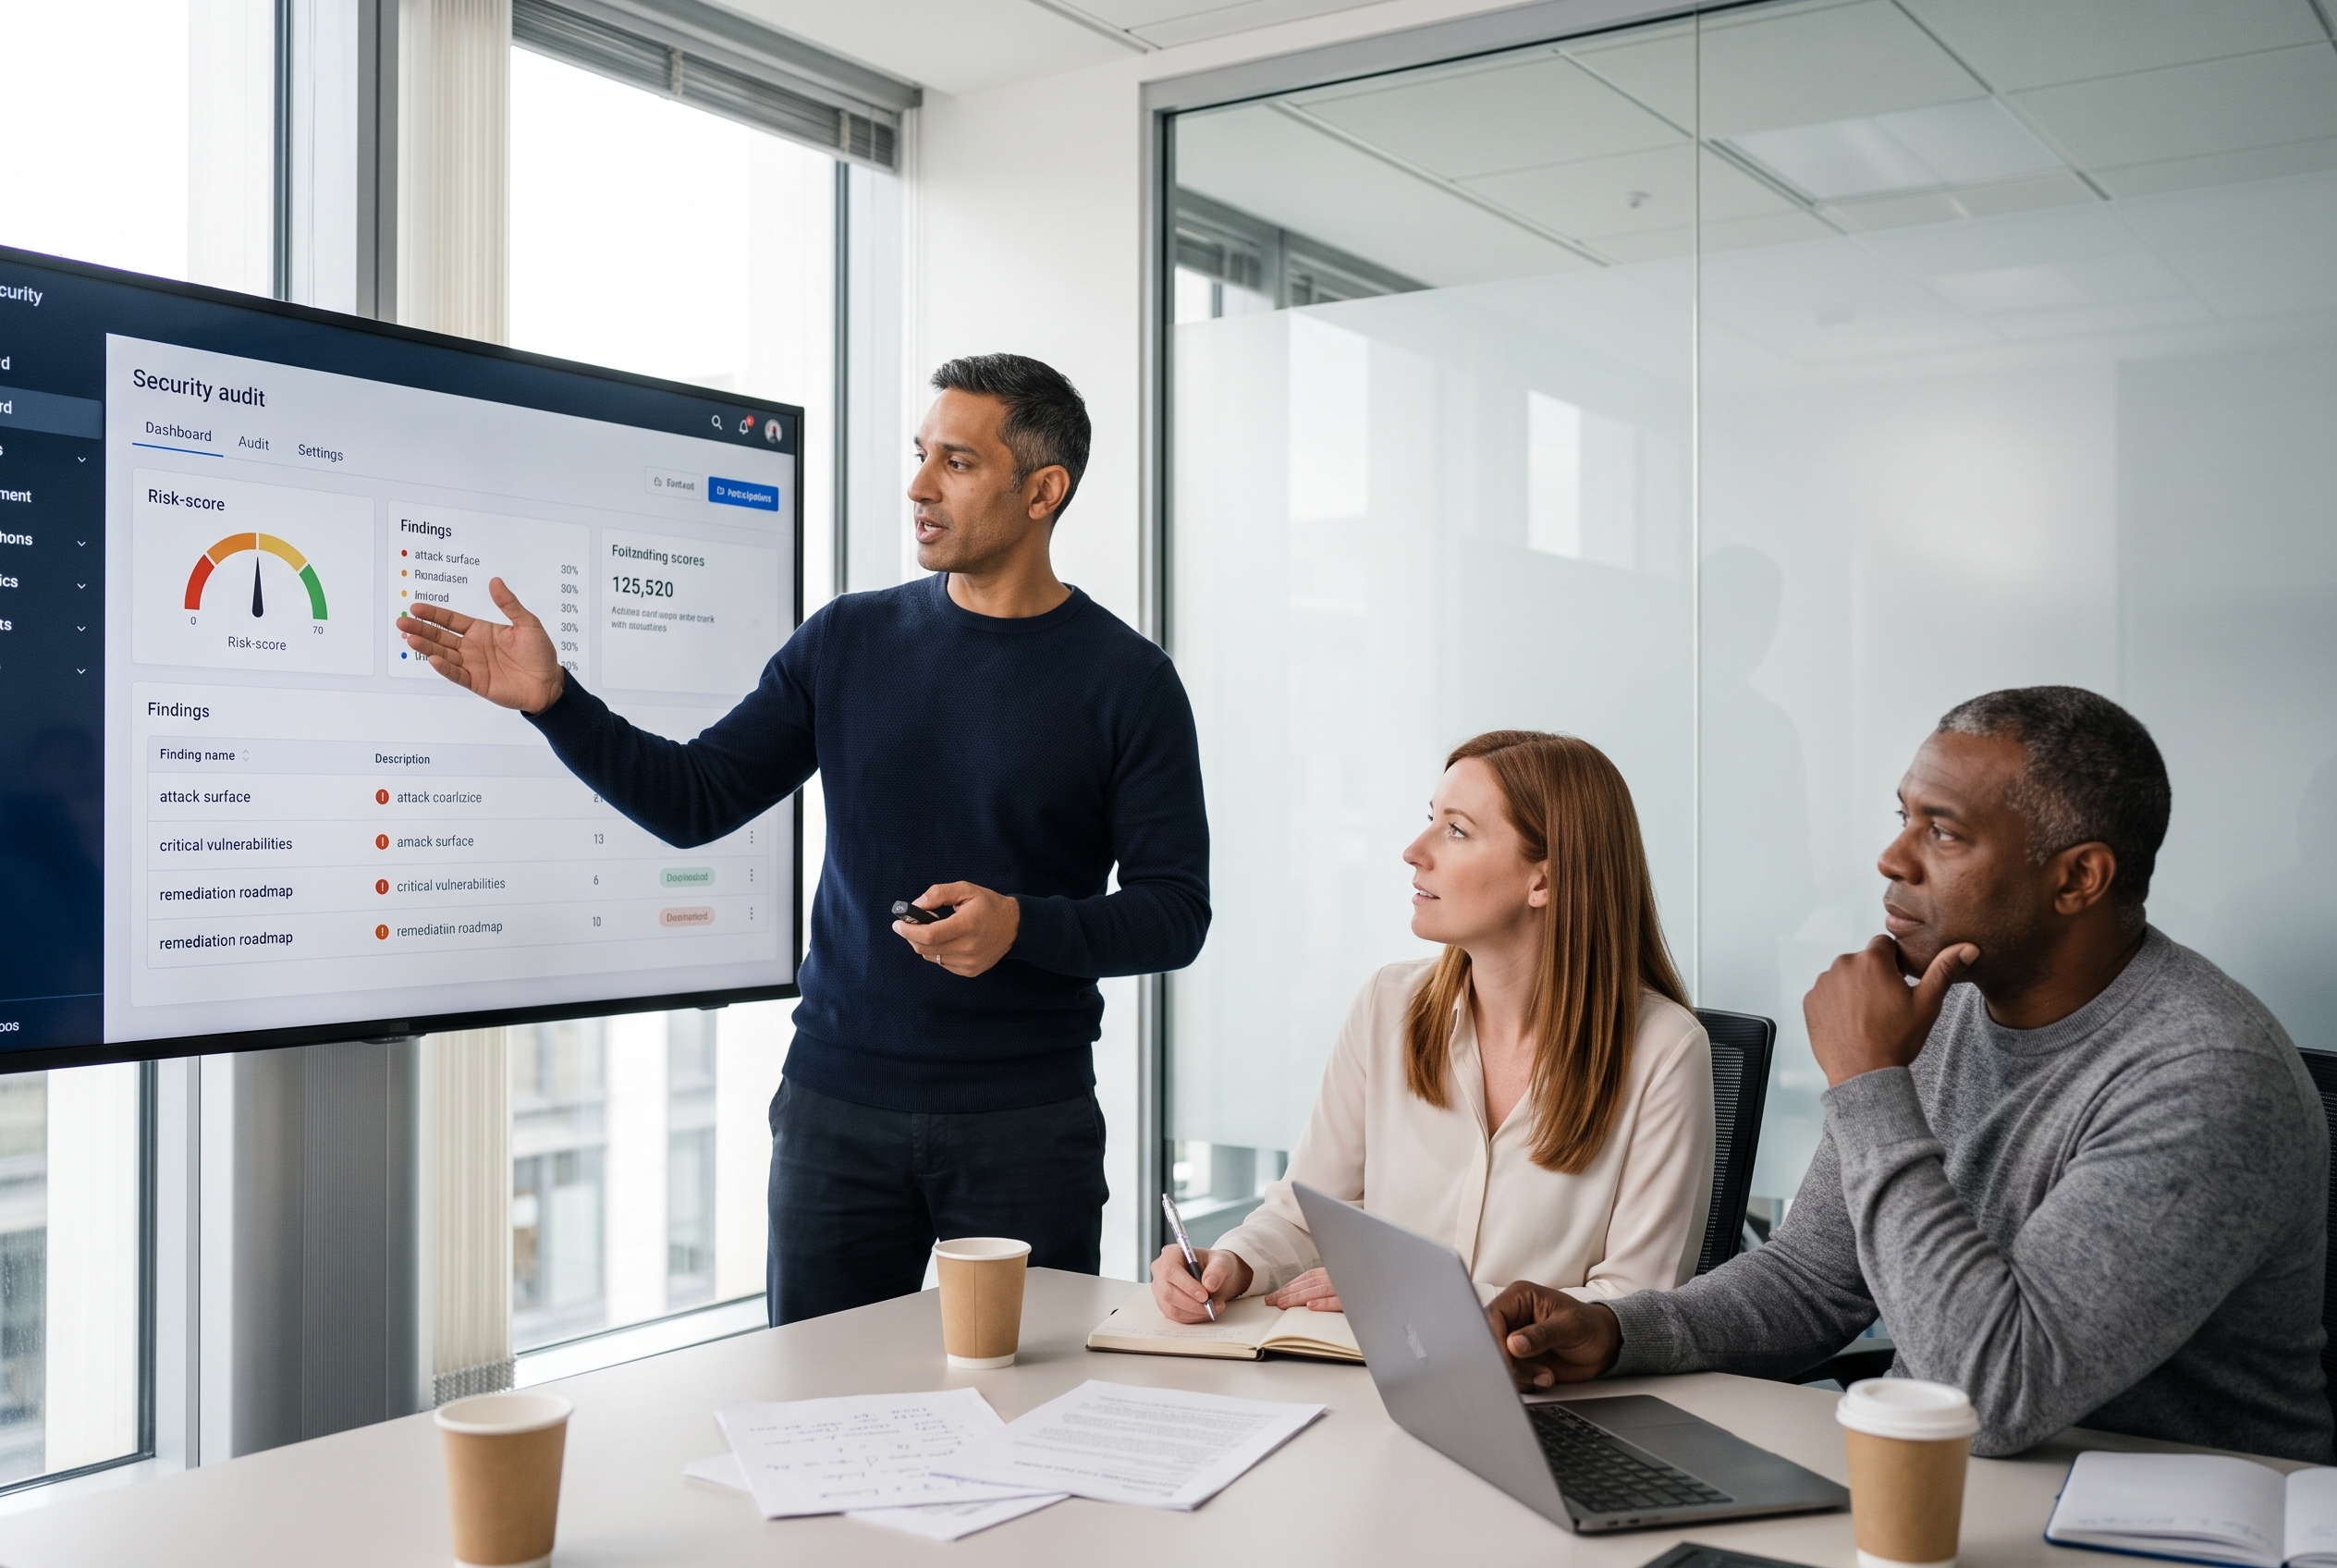
Obtenez une vision claire de votre surface d'attaque et des risques qui pèsent sur votre infrastructure informatique.
  • Pentest externe & interne
  • Revue d'architecture
  • Restitution COMEX + plan technique
Demander un audit →
CONTINU

Socle Cyber

La cybersécurité intégrée à votre infrastructure, en continu.

  • Intégration sur-mesure pour coller à vos besoins
  • Vous restez propriétaire de votre socle
  • Sécurité intégrée dans vos process de développement et de déploiement
Renforcez la sécurité de votre infrastructure →
CONFORMITÉ

NIS2, ISO 27001, DORA

Nous vous accompagnons dans la mise en conformité de vos infrastructures avec les certifications visées par votre entreprise.

  • Gap analysis en 2 semaines
  • Feuille de route priorisée
  • Accompagnement à l'audit
Évaluer ma conformité →
// LA MÉTHODE

Du premier scan à la supervision continue.

À chaque étape vous pouvez compter sur nos experts pour vous appuyer et vous transmettre des livrables concrets et lisibles par votre direction et vos équipes techniques.
Gemini_Generated_Image_yqp8hnyqp8hnyqp8
01
État des lieux SEMAINE 1
Scan de surface, entretiens avec vos équipes, revue des configurations critiques. On part des faits.
Livrable : rapport d'exposition
02
Plan de remédiation SEMAINE 2
Chaque risque est priorisé par impact métier et coût de correction. Votre direction arbitre en connaissance de cause.
Livrable : feuille de route chiffrée
03
Durcissement SEMAINES 3–8
Nos équipes corrigent avec les vôtres : configurations, segmentation réseau, identités, sauvegardes testées, PRA.
Livrable : surface d'attaque réduite, visible dans les KPI
04
Supervision continue EN CONTINU
Le SOC prend le relais : détection 24/7, réponse à incident, et un point mensuel avec votre direction.
Livrable : reporting mensuel pour le COMEX
Un besoin en particulier ? Un projet en tête ? Avançons en 30 minutes. Sans engagement · Diagnostic gratuit · Réponse sous 24 h
Réserver mon diagnostic sécurité
Gemini_Generated_Image_q1zddsq1zddsq1zd
VALTOR Industries INDUSTRIE · 4 000 POSTES
Pour la première fois, mon COMEX comprend nos rapports sécurité.

— DSI, VALTOR Industries

-72 % d'incidents en 12 mois
24/7 détection moyenne
92 % couverture NIS2
Lire le cas complet ! →

// VOS INTERLOCUTEURS

Ceux que vous rencontrez sont ceux qui interviennent.

Aucun « bench », aucun junior en première ligne. L'équipe cyber est dirigée par Sarah, ex-RSSI, et intervient en binôme senior sur chaque mission.

Rencontrer l'équipe cyber →
Sarah M. Lead Cybersécurité — ex-RSSI
Thomas L Pentest & Red Team — OSCP

Les questions qu'on nous pose souvent.

Mon entreprise doit-elle réaliser un audit de cybersécurité ?
Toutes les entreprises utilisant des systèmes informatiques ou gérant des données sensibles ont tout intérêt à auditer leur infrastructure afin de se protéger et de protéger leurs clients. D'autres sont soumises à des réglementations ou engagements contractuels qui les obligent régulièrement à mener des audits de sécurité informatique, afin d’attester des mesures prises auprès de leurs clients.
Les audits permettent de protéger vos données, d’être en conformité avec vos obligations légales mais surtout de détecter les vulnérabilités organisationnelles et techniques de votre structure. Si vous n’avez jamais audité vos systèmes, il est temps de le faire. 
Par où commencer un audit de cybersécurité ?

De nombreux facteurs entrent en compte : la taille de votre organisation, son profil et son degré d’exposition aux menaces sont des éléments déterminants. En fonction de ces éléments, vous pourriez auditer en priorité les menaces externes auxquelles vous êtes potentiellement exposés et vous tourner progressivement vers l’analyse des menaces internes. Nous vous recommandons d’utiliser nos outils d’autodiagnostic afin de commencer votre évaluation. 

Sommes-nous concernés par DORA et NIS2 ?
DORA et NIS2 sont deux textes législatifs majeurs de l’UE dont le but est de renforcer la cybersécurité et la résilience numérique des organisations. 
NIS2 (Network and Information Security 2) remplace la première directive européenne (NIS). Son but est d’élever le niveau global de cybersécurité dans 18 secteurs d’activités critiques (énergie, transport, santé, eau, administration publique, services numériques, etc.).
DORA (Digital Operational Resilience Act) est un règlement européen s’appliquant au secteur financier. Son but est de garantir l'intégrité et la disponibilité des systèmes informatiques du secteur financier en cas de cyberattaque ou d'incident majeur. Ceci s’applique aux institutions financières (banques, assurances, marchés financiers) ainsi que leurs prestataires tiers de services TIC (comme les hébergeurs cloud).
Si votre entreprise évolue dans ces secteurs, vous êtes très probablement concernés par ces normes. En cas de doute, vous pouvez nous contacter pour éclaircir votre situation.
Quelles sont les réglementations européennes à adopter en matière de cybersécurité ?
Toutes les entreprises, tous secteurs confondus, doivent se conformer au RGPD. Bien que son application concerne largement le respect de la vie privée, son article 32 impose une obligation stricte de cybersécurité à toute structure traitant des données personnelles (employés, clients, fournisseurs). Il existe également le Cyber Resilience Act dont l’objectif est d’élever le niveau de cybersécurité de l’ensemble des produits comportant des éléments numériques mis sur le marché européen, qu’il s’agisse de matériels, de logiciels ou de solutions hybrides. Il impose aux entreprises de prendre en compte la cybersécurité dès la phase de conception (security by design) et de l’assurer tout au long du cycle de vie du produit. Selon votre secteur d’activité, il est possible que vous deviez vous conformer à NIS2 ou DORA. Plus récemment, L’AI Act (règlement sur l’IA) a vu le jour et s'impose à toute entreprise qui développe ou utilise des systèmes d'intelligence artificielle.

Pas encore disponible pour un rendez-vous ?

Laissez votre numéro: nous vous recontactons sous 24 heures ouvrées pour vous aider à avancer dans vos projets.

Un nouveau souffle pour votre cybersécurité

Échangez avec un expert sénior, 30 minutes sur vos enjeux, pour repartir avec un plan d'action concret.